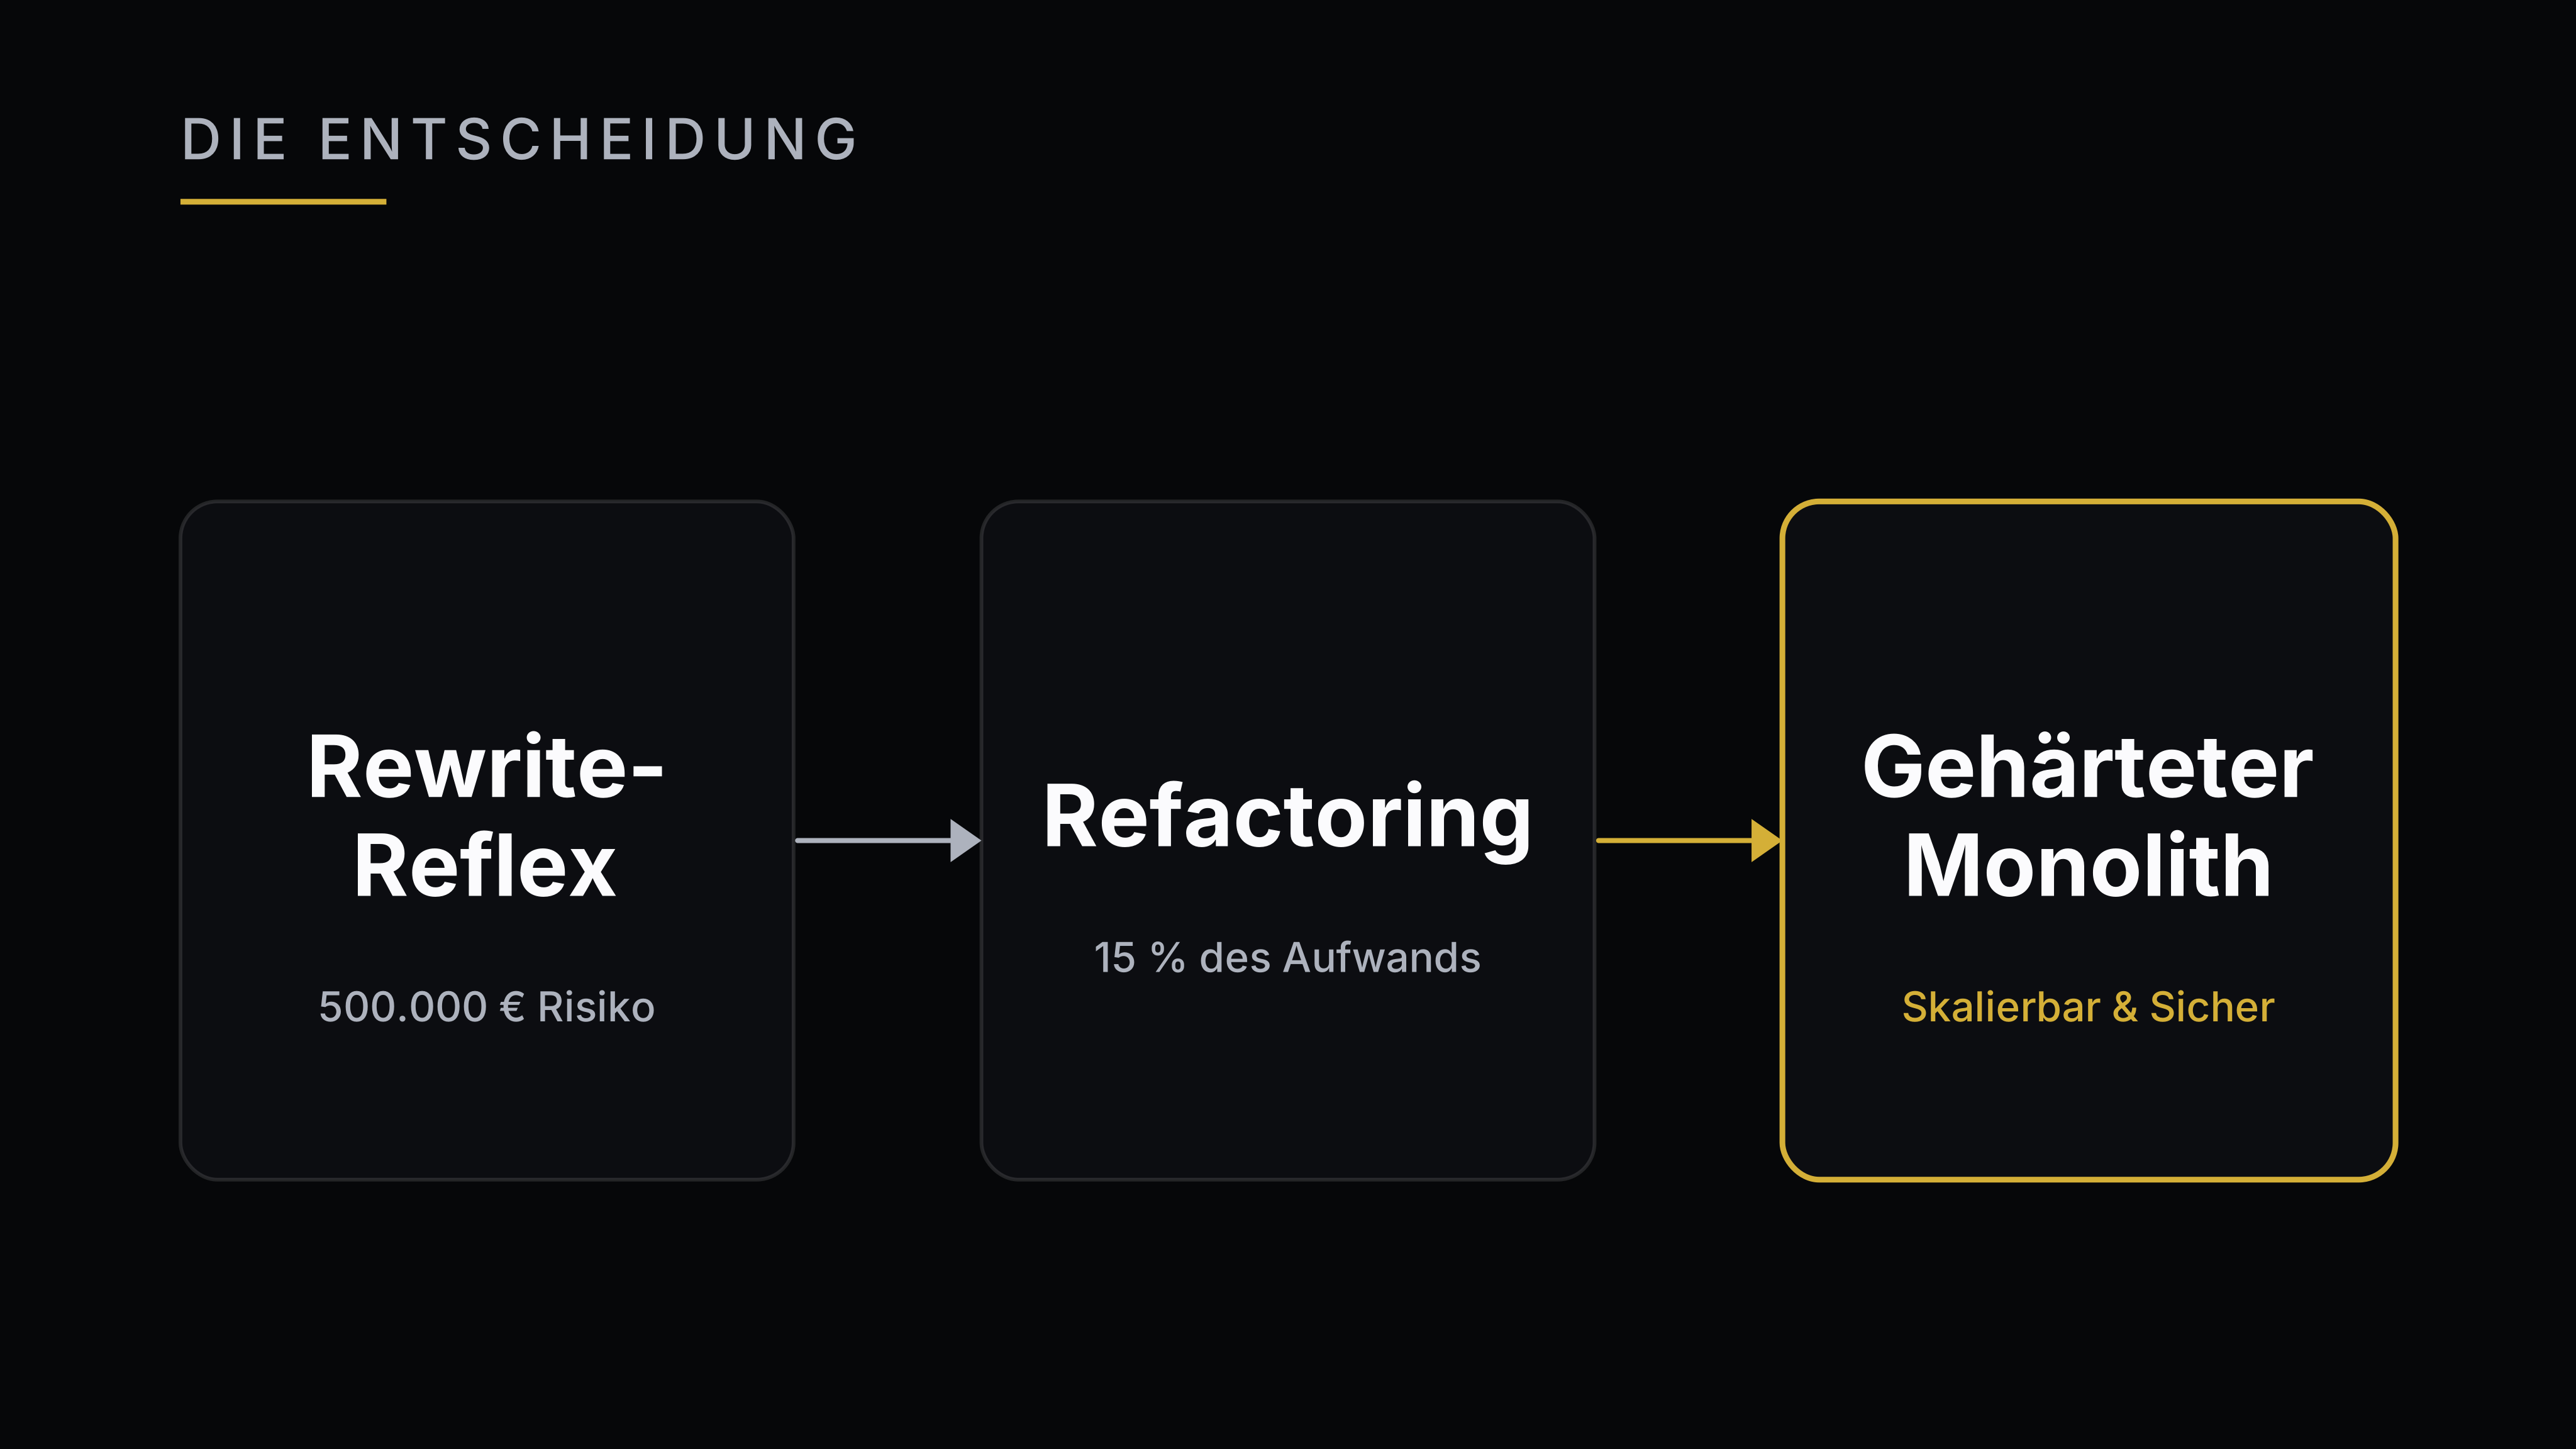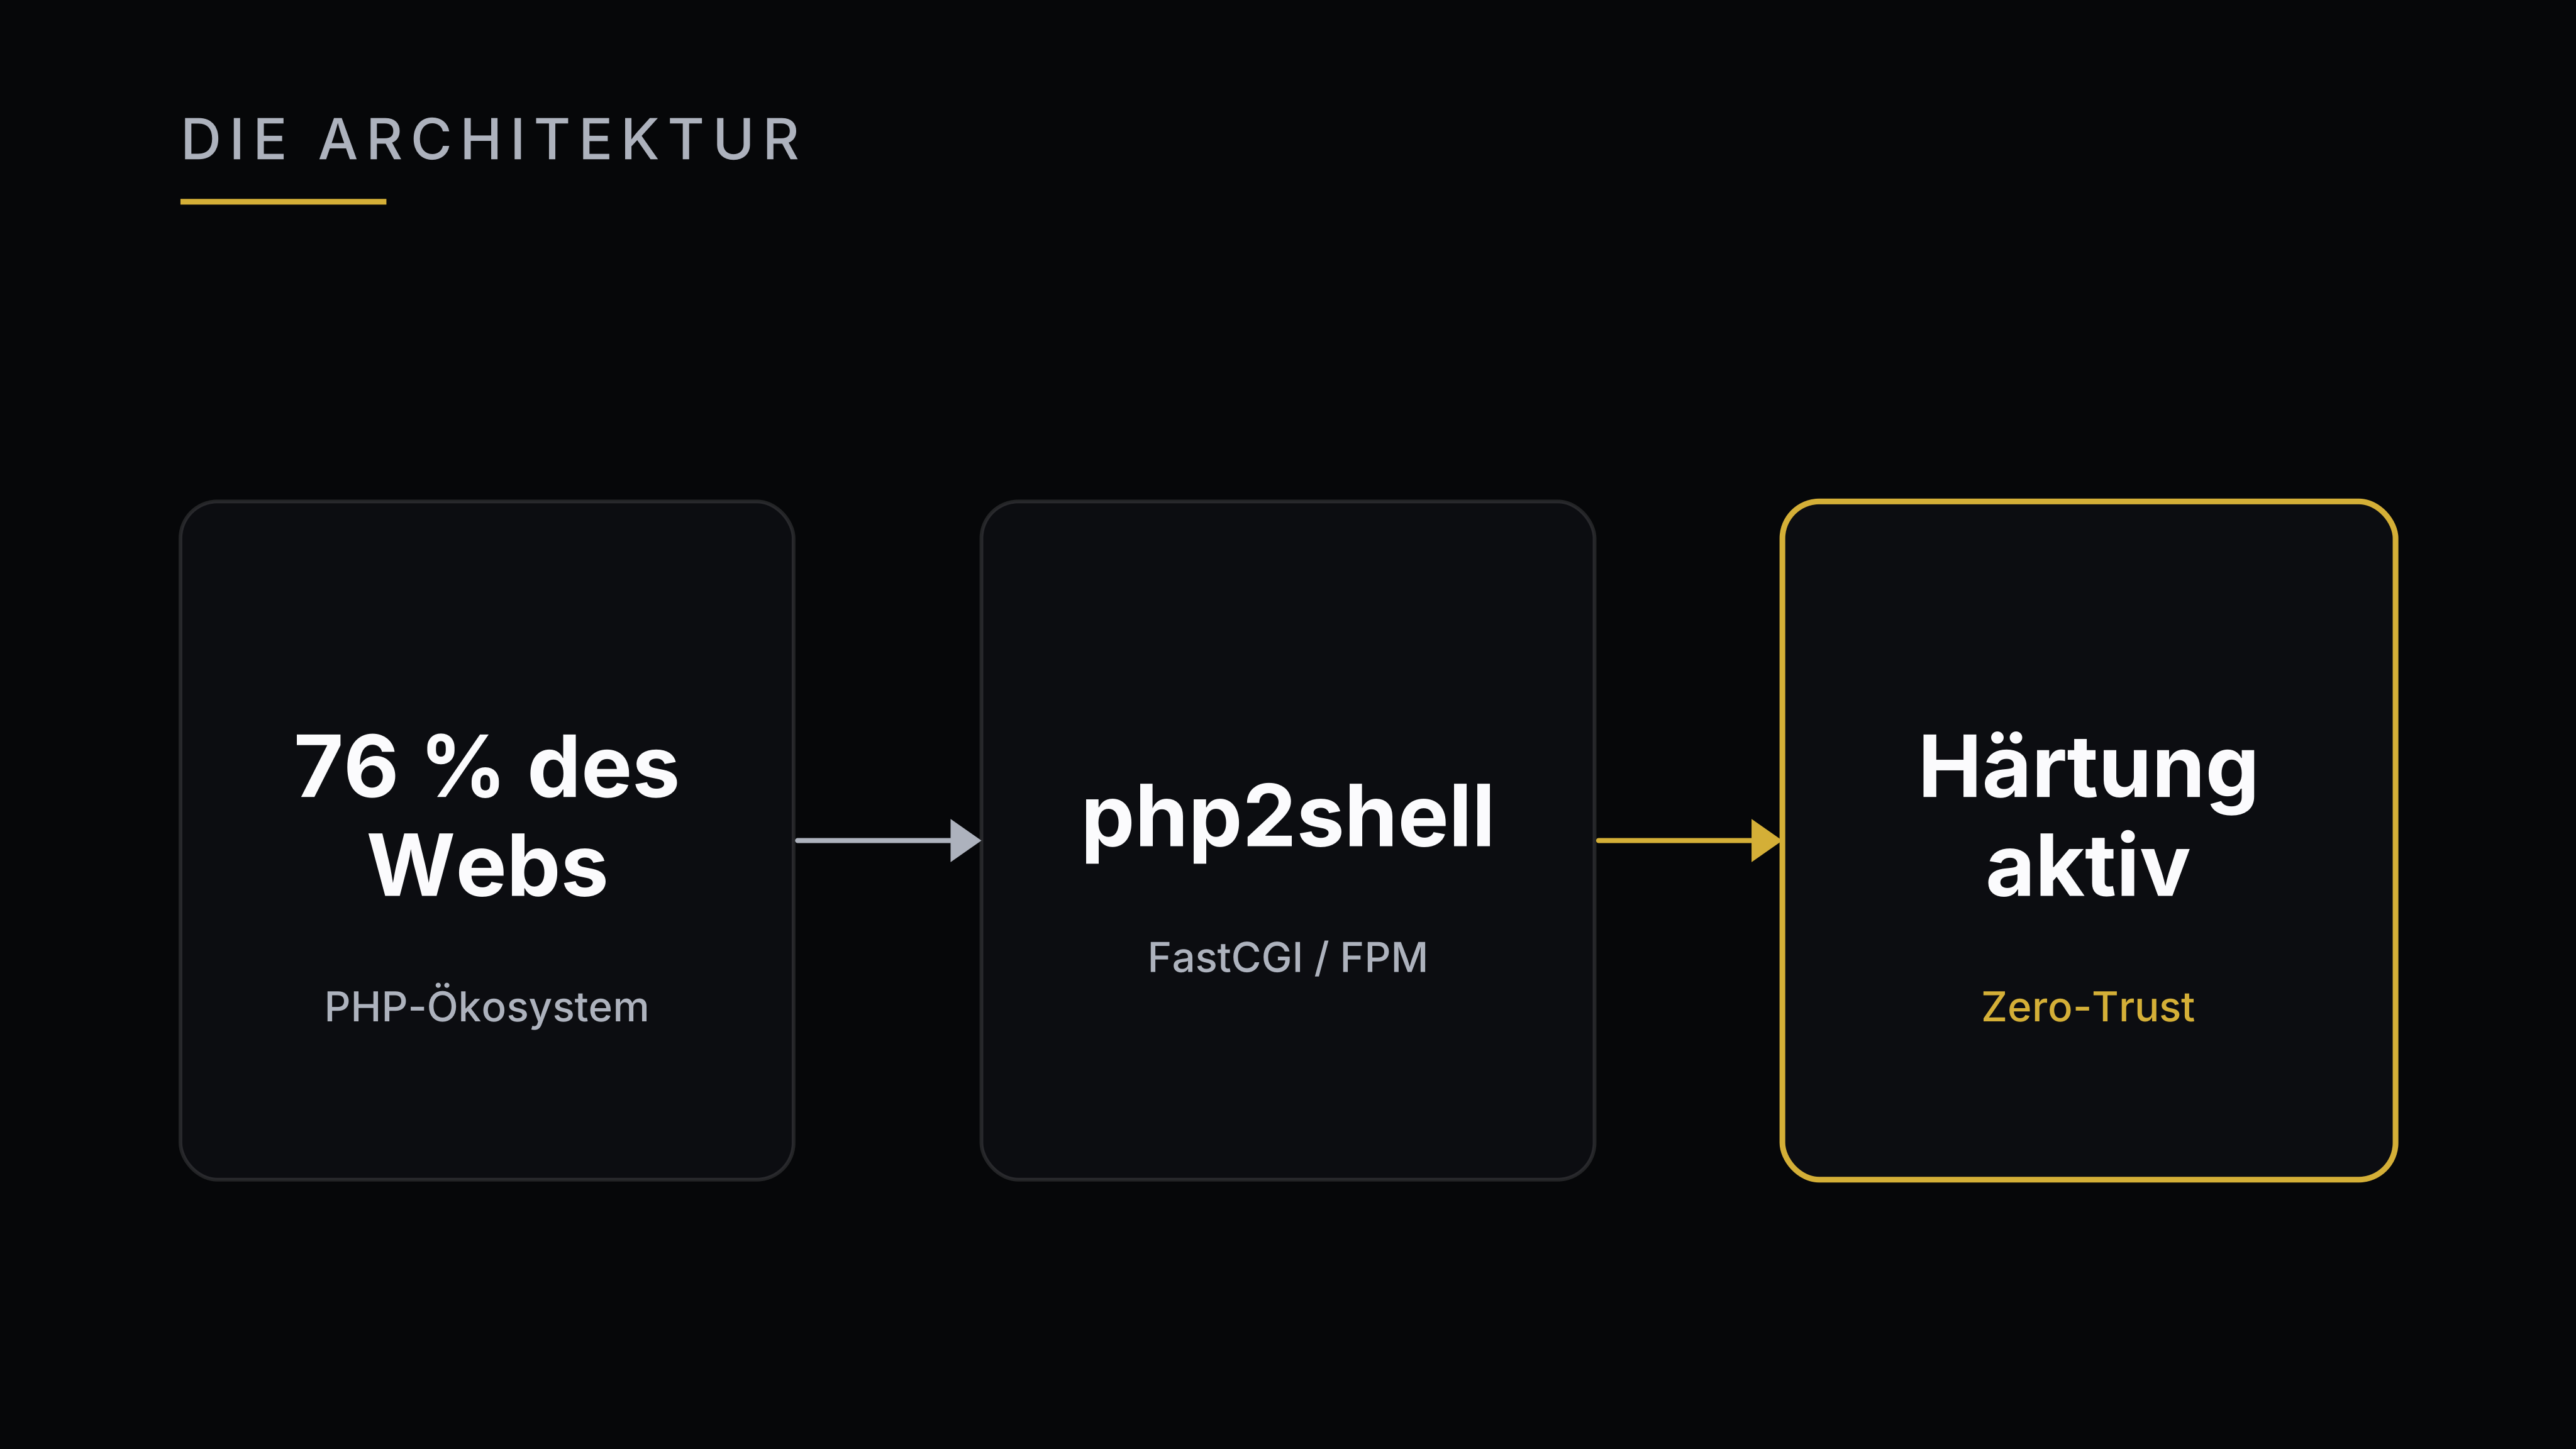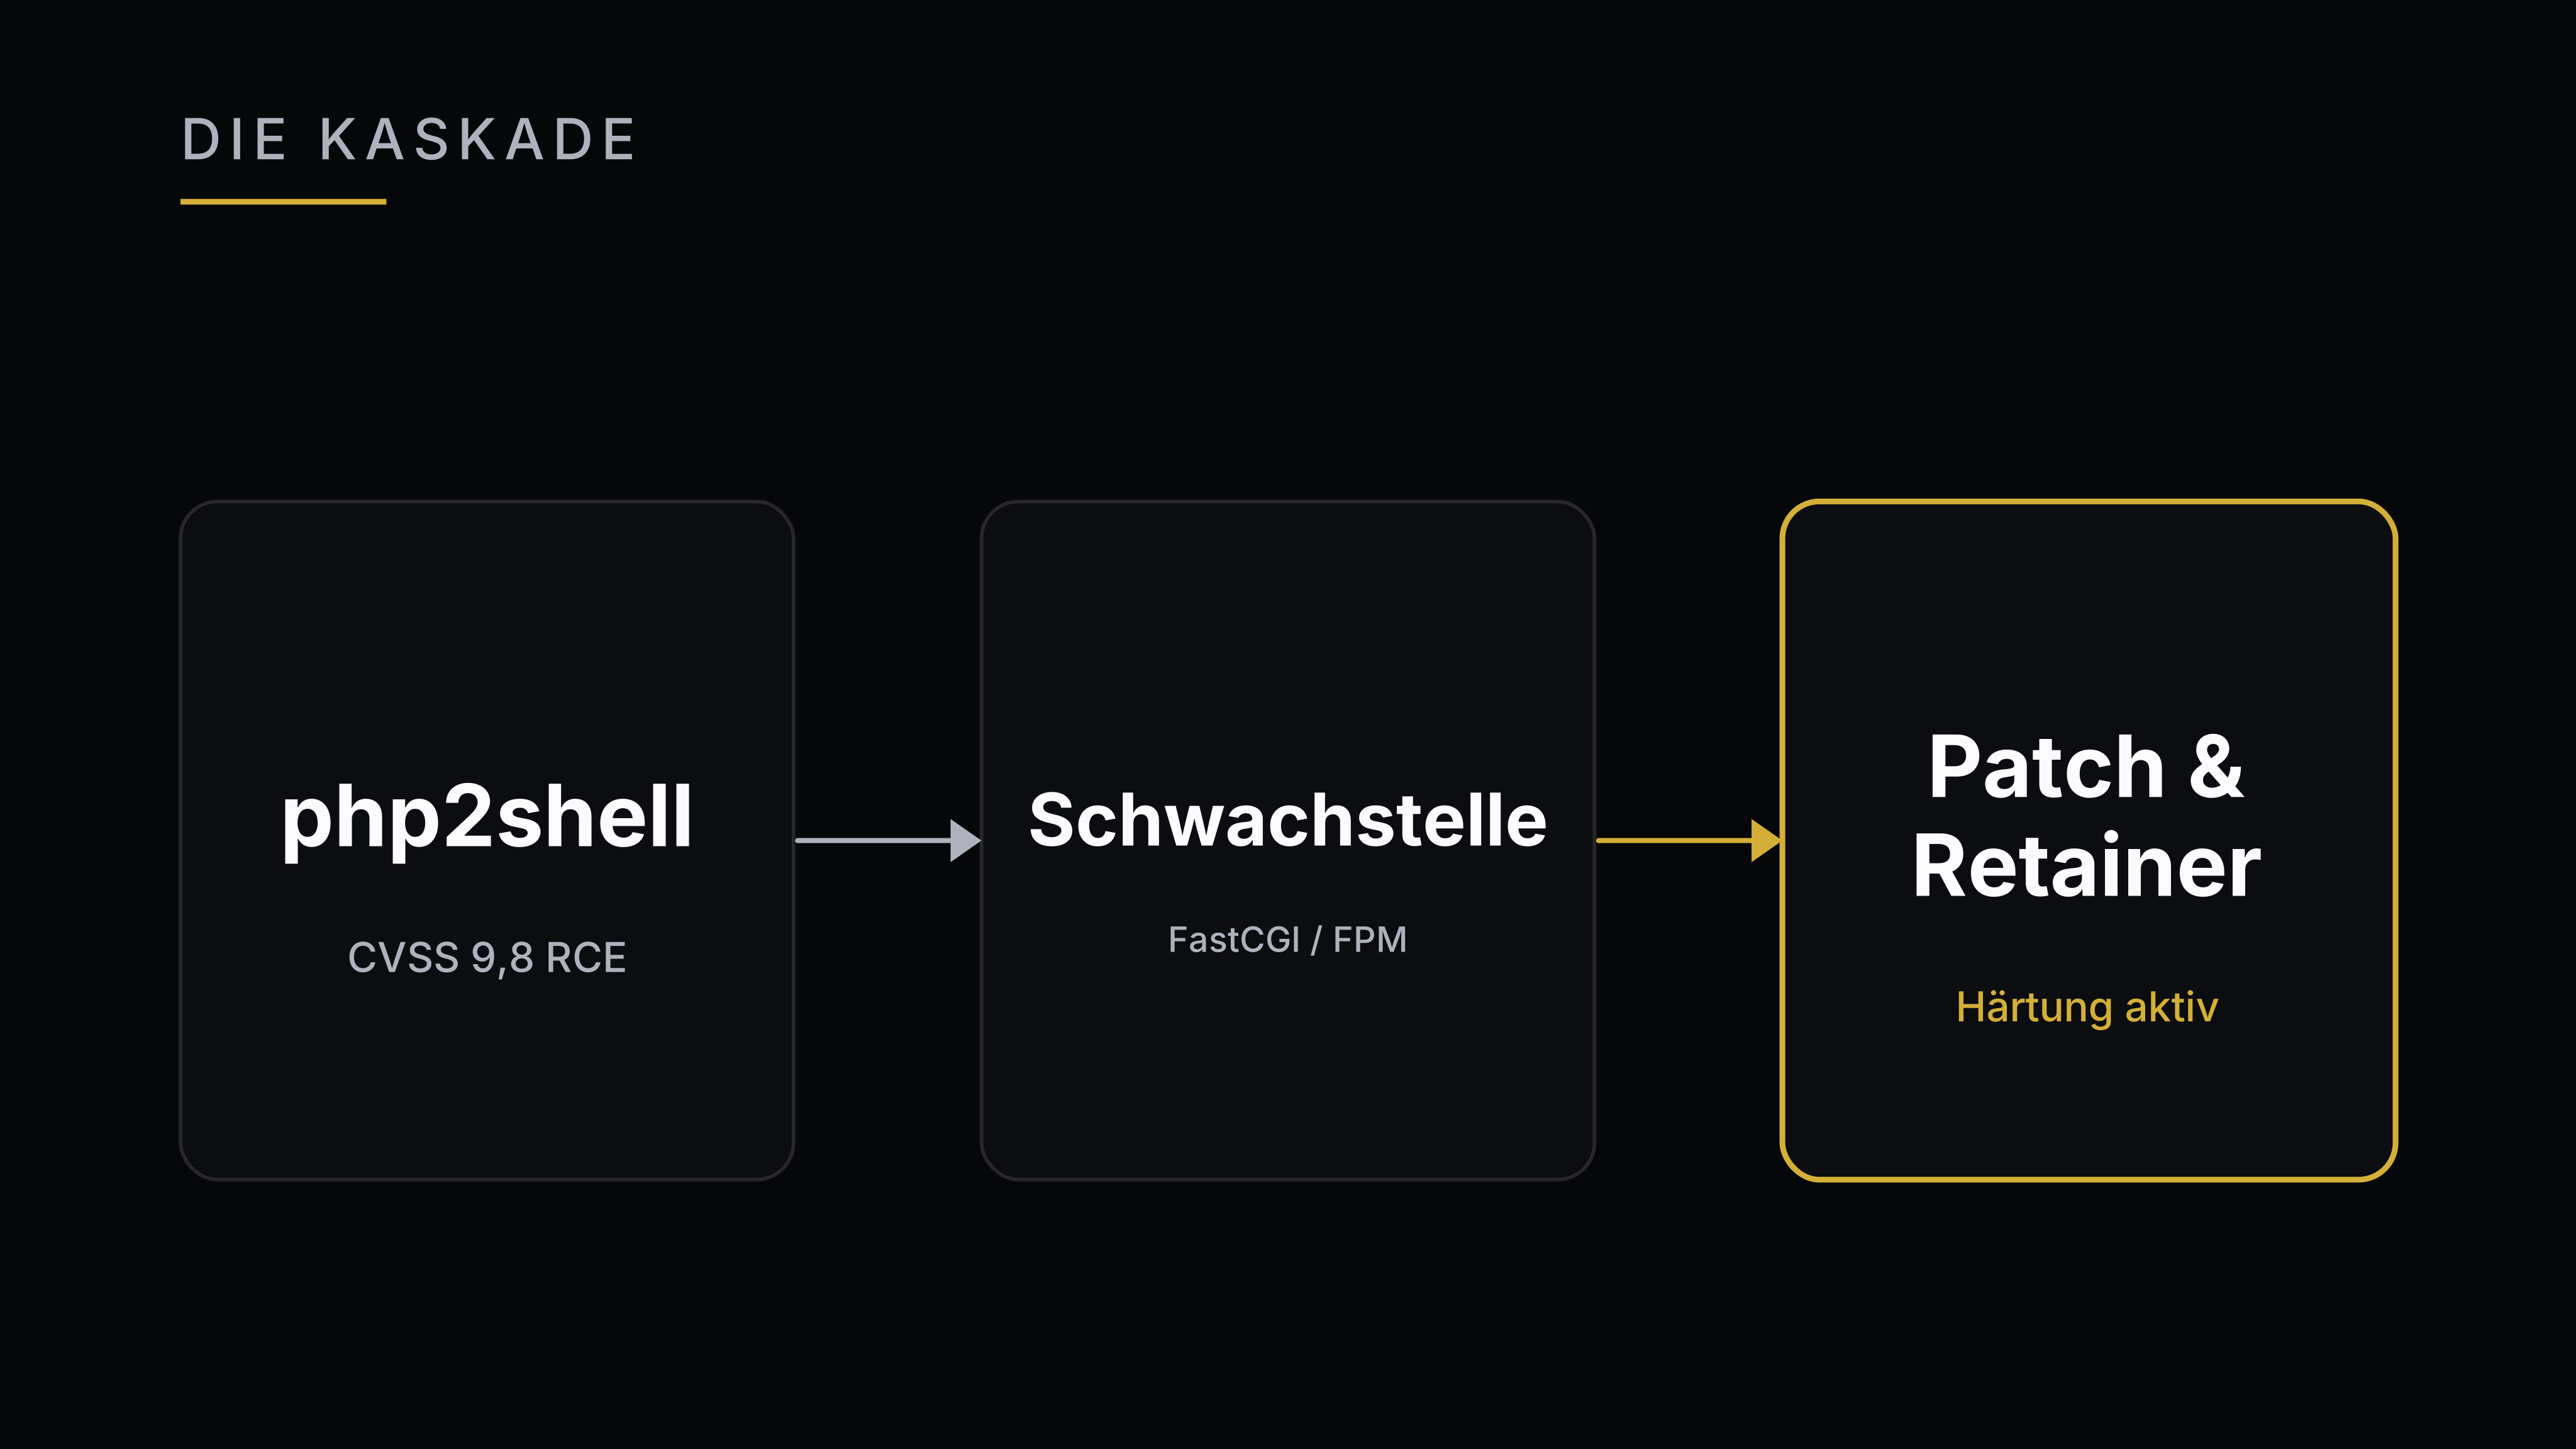

In den ersten beiden Teilen dieser Serie haben wir zwei unbequeme Wahrheiten aufgedeckt: Erstens, dass 76 % des weltweiten Webs auf PHP laufen und Sicherheitsalarme wie php2shell (CVE-2026-109618) jeden Betrieb betreffen, der nicht aktiv hinschaut. Zweitens, dass der beliebte Reflex junger Agenturen, gewachsene PHP-Systeme für 500.000 € neu zu programmieren, fast immer im Fiasko endet.
Nun folgt der entscheidende dritte Schritt: Der 24-Stunden-Befreiungsschlag.
Wie schaffen es vorausschauende Unternehmer, ihre bestehende Plattform innerhalb eines einzigen Arbeitstages in eine uneinnehmbare Hochleistungs-Festung zu verwandeln, ohne eine einzige Zeile funktionierende Geschäftslogik anzutasten?

Das 4-Säulen-System: Schlüsselfertige Härtung im laufenden Betrieb
Die meisten Sicherheits- und Performance-Probleme im Mittelstand entstehen nicht durch die Programmiersprache PHP selbst. Sie entstehen durch unberührte Standardkonfigurationen der Webserver, veraltete Hintergrunddienste und fehlende Schutzschichten.
Mit einem zielgerichteten 4-Säulen-Plan lassen sich diese Schwachstellen schlüsselfertig beseitigen:
+-------------------------------------------------------------------------+
|                  DAS 4-SÄULEN-HÄRTUNGSSYSTEM FÜR 2026                   |
+-------------------------------------------------------------------------+
|  1. SCHUTZSCHILD-HEADER (100 / 100)                                     |
|     * Content-Security-Policy (CSP) gegen XSS & Form-Jacking            |
|     * Strict-Transport-Security (HSTS) gegen Downgrade-Angriffe         |
|     * X-Frame-Options & nosniff gegen Clickjacking und MIME-Sniffing    |
+-------------------------------------------------------------------------+
|  2. RUNTIME- & CACHING-BOOSTER (< 200 ms TTFB)                          |
|     * OPcache & JIT-Compiler für vorkompilierten Maschinencode          |
|     * Redis / Memcached In-Memory-Puffer für Datenbank-Abfragen         |
|     * Gzip / Brotli Kompression & FastCGI Microcaching                  |
+-------------------------------------------------------------------------+
|  3. ZERO-TRUST PROZESS-ISOLATION                                        |
|     * Dedizierte Linux-Nutzer & PHP-FPM Pool-Trennung                   |
|     * Schreibgeschützter Webroot (chown root:root)                      |
|     * Upload-Ordner strikt ohne PHP-Ausführungsrechte                   |
+-------------------------------------------------------------------------+
|  4. KONTINUIERLICHES SIGNAL-MONITORING (NIS-2 COMPLIANT)                |
|     * Automatisierte Wächter-Scans auf Versionsdrift & Header           |
|     * Protokollierte Patch-Zyklen zur Enthaftung nach § 43 GmbHG        |
|     * Echtzeit-Alarmierung bei verdächtigen Speicherzugriffen           |
+-------------------------------------------------------------------------+
Säule 1: Der Schutzschild aus Sicherheits-Headern (von 0 auf 100 Punkte)
Wenn Sie eine Domain mit unserem Signal-Prüfer untersuchen, sehen Sie bei 9 von 10 etablierten Unternehmen das gleiche alarmierende Bild: Öffentliche Header: 0 von 100 Punkten.
Das bedeutet: Der Server liefert Webinhalte völlig ungeschützt aus. Jeder Angreifer sieht auf Anhieb, welche Softwarekomponenten eingesetzt werden, und moderne Schutzbarrieren im Browser des Besuchers bleiben ungenutzt.
In einer gezielten 24-Stunden-Härtung konfigurieren wir die 6 zentralen Schutzschild-Header direkt auf Ebene des Webservers (Nginx oder Apache):
- Content-Security-Policy (CSP):
Definiert exakt, aus welchen Quellen Skripte geladen werden dürfen. Unterbindet Cross-Site Scripting (XSS) und verhindert, dass Schadsoftware sensible Kundendaten aus Checkout- und Kontaktformularen an ausländische Server abzweigt. - Strict-Transport-Security (HSTS):
Zwingt Browser dazu, Verbindungen ausschließlich verschlüsselt aufzubauen (max-age=31536000; includeSubDomains; preload). Verhindert Man-in-the-Middle-Angriffe in öffentlichen Netzwerken wie Hotels oder Konferenzen. - X-Frame-Options (
DENYoderSAMEORIGIN):
Verhindert das unbemerkte Einbetten Ihrer Website in fremde, betrügerische Seiten (Clickjacking). - X-Content-Type-Options (
nosniff):
Verbietet dem Browser, hochgeladene Dateien eigenmächtig als ausführbaren Code zu interpretieren. - Referrer-Policy (
strict-origin-when-cross-origin):
Schützt vertrauliche Pfade und interne Identifikationsmerkmale vor der Übertragung an externe Analysedienste. - Permissions-Policy:
Deaktiviert ungenutzte Browser-Sensoren wie Kamera, Mikrofon oder Geolokalisierung serverseitig.
Das Ergebnis: Ihr Sicherheits-Score springt auf 100 von 100 Punkte, ohne dass eine Zeile Anwendungs-Code geändert werden muss.
Säule 2: Der Performance-Booster (von 3.200 ms auf unter 200 ms TTFB)
Eine Ladezeit von über 3 Sekunden ist kein technischer Schönheitsfehler, sondern ein wirtschaftliches Leck. Analysen belegen, dass jede zusätzliche Sekunde Wartezeit die Absprungrate mobiler Besucher um über 20 % in die Höhe treibt. Wer Anzeigen auf Social Media oder Google schaltet, verliert bares Geld.
Die Ursache liegt fast nie in PHP selbst, sondern darin, dass bei jedem Aufruf tausende Dateien neu von der Festplatte gelesen und identische Datenbank-Abfragen wiederholt werden.
Mit drei Hebeln beschleunigen wir das System radikal:
- OPcache & JIT aktivieren:
PHP-Dateien werden einmalig kompiliert und verbleiben als Maschinencode direkt im Arbeitsspeicher des Servers. Wiederholtes Parsen entfällt vollständig. - Redis In-Memory-Objekt-Cache:
Wiederkehrende Datenbankabfragen (Produktkataloge, Navigationsstrukturen, Systemeinstellungen) werden im Millisekundenbereich aus dem RAM beantwortet. Die Datenbanklast sinkt um bis zu 80 %. - FastCGI Microcaching für statische Pfade:
Öffentliche Seiten und Übersichten werden für wenige Sekunden zwischengespeichert. Selbst bei Lastspitzen von zehntausenden Besuchern bleibt die Serverantwortzeit (Time to First Byte) stabil unter 200 Millisekunden.
Säule 3: Zero-Trust Prozess-Isolation & Dateirechte
Die schwerste Sicherheitslücke der letzten Jahre, php2shell (CVE-2026-109618), nutzte Schwachstellen in FastCGI-Prozessen aus, um beliebigen Programmcode auf dem Webserver auszuführen.
Gegen solche Angriffe schützt ein einfaches, aber wirkungsvolles Prinzip: Schadensbegrenzung durch Prozess-Isolation.
Selbst wenn ein Angreifer durch eine Zero-Day-Lücke in einen PHP-Prozess eindringen sollte, scheitert der Angriff an der Betriebssystem-Architektur:
- Schreibgeschützter Webroot:
Der gesamte Quellcode gehört dem Benutzerrootund ist für den Webserver-Nutzer (www-data) rein lesbar (chmod 555). Ein Angreifer kann keine Web-Shells, Hintertüren oder manipulierten Skripte ablegen. - Isolierte Upload-Verzeichnisse:
Verzeichnisse, in denen Kunden Bilder oder Dokumente hochladen dürfen, werden auf Server-Ebene mitphp_flag engine offbelegt. Selbst wenn ein Angreifer eine Schad-Datei als Bild tarnt, verweigert der Server deren Ausführung strikt. - FPM-Pool-Trennung:
Kritische Verwaltungsbereiche und öffentliche Kundenbereiche laufen in getrennten System-Prozessen mit eigenen Ressourcen-Limits.
Säule 4: Kontinuierliche Überwachung statt einmaliger Alibi-Aktion
IT-Sicherheit ist kein Zustand, sondern ein Prozess. Ein System, das heute sicher konfiguriert wurde, kann in 6 Monaten durch neue Schwachstellen oder unbemerkte Konfigurationsänderungen wieder angreifbar sein.
Genau hier greift die Pflicht zur Sorgfalt:
- Nach § 43 GmbHG haftet die Geschäftsleitung bei vorsätzlicher oder grob fahrlässiger Pflichtverletzung persönlich mit dem Privatvermögen.
- Unter den europäischen NIS-2-Vorgaben müssen Betriebe nachweisen, dass Systeme nach dem aktuellen Stand der Technik betrieben und Sicherheitsvorfälle unverzüglich erkannt werden.
Ein professioneller B2B-Wartungsvertrag (Retainer) schließt diese Lücke: Regelmäßige automatisierte Signal-Scans, quartalsweise Sicherheits-Updates, permanente Log-Überwachung und dokumentierte Härtungsnachweise entlasten die Geschäftsführung juristisch und sichern den Anspruch gegenüber Cyber-Versicherungen.
Der 24-Stunden-Plan in der Praxis: Was passiert an Tag 1?
Ein Härtungsprojekt mit PrimeITler folgt einem minutiös getakteten Ablauf:
08:00 Uhr  | Bestandsaufnahme & Zero-Risk-Spiegelung der Umgebung
10:00 Uhr  | Konfiguration und Aktivierung der 6 Sicherheits-Header
12:00 Uhr  | Performance-Tuning: OPcache, FastCGI-Puffer & Redis-Anbindung
14:00 Uhr  | Dateirechte-Restriktion & Upload-Isolierung (chown / chmod)
16:00 Uhr  | BSI-Sicherheitsprüfung & Neustart der FPM-Hintergrunddienste
18:00 Uhr  | Abschluss-Scan: Ladezeit unter 200 ms, Header-Score 100 / 100
Nach 24 Stunden ist das System schneller, robuster und sicherer als je zuvor, ohne dass Mitarbeiter oder Kunden eine einzige Unterbrechung bemerkt haben.
Fazit der 3-teiligen PHP-Masterclass
Die letzten drei Tage haben gezeigt:
- PHP ist nicht tot: Es ist das tragende Fundament von drei Vierteln des Internets und mit Version 8.4 schneller als je zuvor.
- Neuentwicklungen sind selten die Lösung: Wer funktionierende Monolithen ohne Not einreißt, verbrennt hunderttausende Euro und gefährdet den operativen Cashflow.
- Sicherheit und Höchstleistung sind planbar: Mit einer gezielten Härtung im laufenden Betrieb heben Sie Ihr System in 24 Stunden auf Enterprise-Niveau.
Für Geschäftsführer & IT-Verantwortliche:
Möchten Sie den aktuellen Sicherheits- und Performance-Status Ihrer Firmen-Website oder Ihres Online-Shops analysieren und Ihr System in 24 Stunden schlüsselfertig härten lassen?
Sprechen Sie direkt mit den Spezialisten von PrimeITler:
👉 Direkten Beratungstermin vereinbarenFür IT-Dienstleister & Partner-Agenturen:
Möchten Sie Ihren eigenen Kunden diesen Härtungs-Standard als hochprofitablen B2B-Retainer anbieten und das schlüsselfertige PrimeITler-Framework nutzen?
👉 Werden Sie Partner im PrimeITler-Netzwerk